„Outlook“ CVE-2026-124194: aktyviai išnaudota NTLMv2 spraga
2026 m. lapkričio 10 d. „Microsoft“ išleido „Office“ saugumo naujinimus ir nurodė, kad CVE-2026-124194 spraga „Outlook“ jau buvo aktyviai išnaudojama. Specialiai paruoštas laiško failas gali priversti „Outlook“ jungtis prie išorinio tinklo ištekliaus ir atskleisti NTLMv2 autentifikavimo atsaką. Tai ne paprasto teksto slaptažodis, tačiau jį galima panaudoti tolesniems autentifikavimo bandymams.
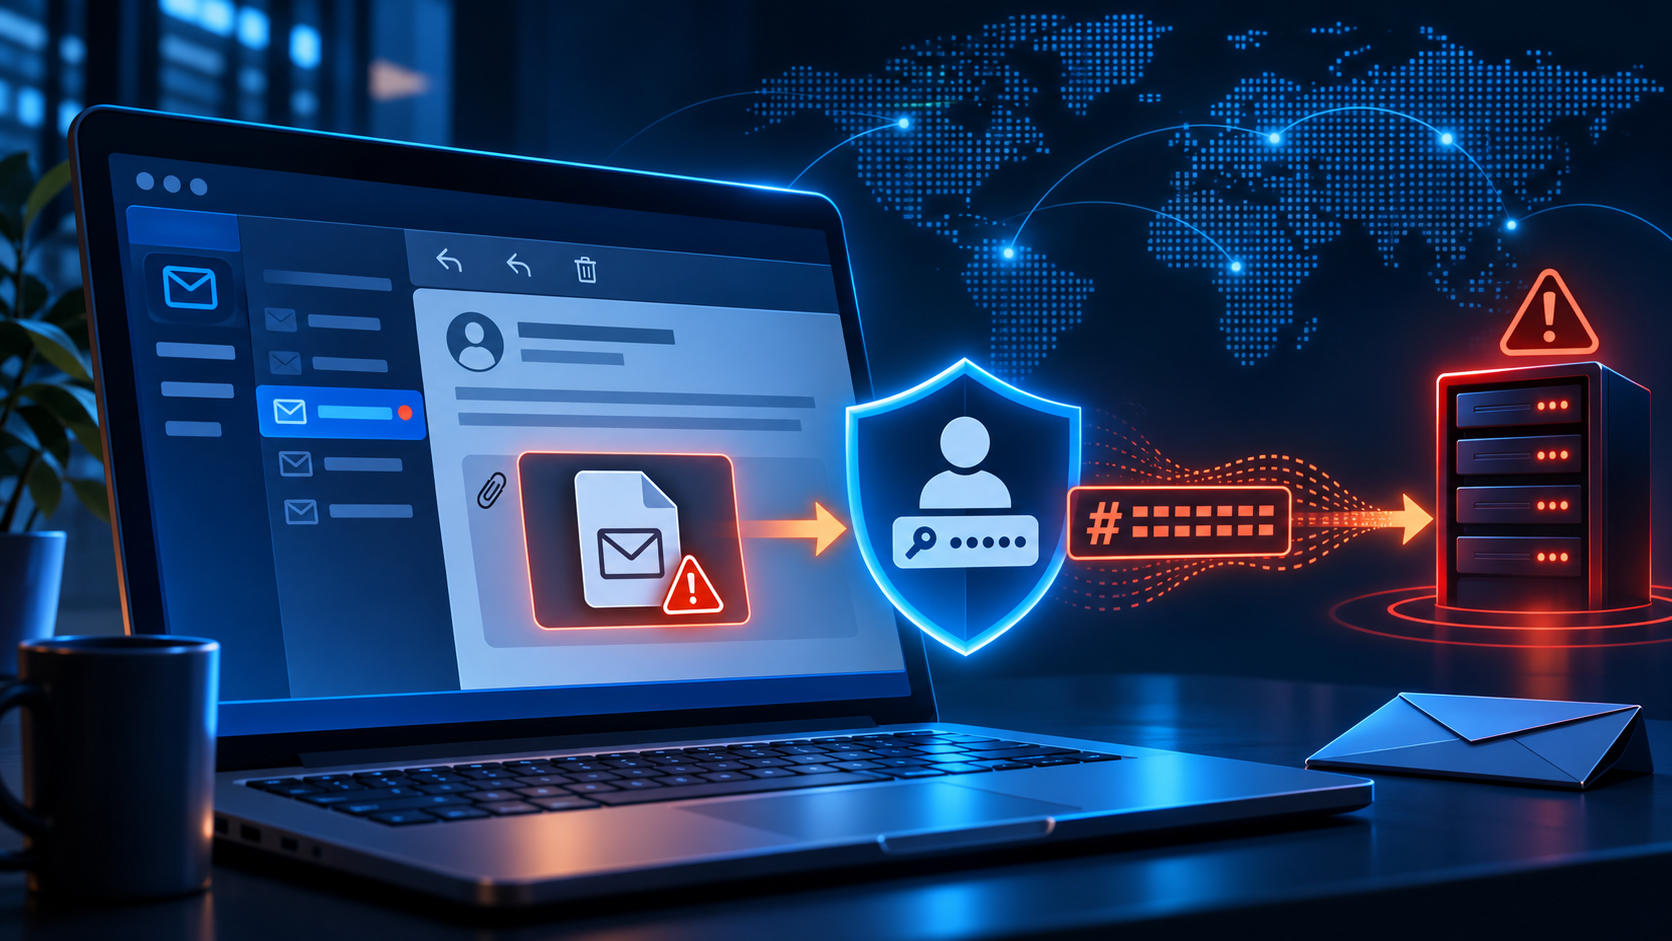
Kaip veikia CVE-2026-124194?
„Microsoft“ šią problemą apibūdina kaip „Outlook“ pažeidžiamumą, kai naudotojo sąsaja tinkamai neįspėja apie galimai nesaugų veiksmą. Aukšto lygio scenarijuje užpuolikas paruošia specialų laiško failą ir įtikina gavėją jį atidaryti. Atidarant failą „Outlook“ gali inicijuoti prisijungimą prie užpuoliko valdomos tinklo vietos, o „Windows“ atsakas gali atskleisti naudotojo NTLMv2 autentifikavimo duomenis.
NTLMv2 atsakas nėra slaptažodis paprastu tekstu. Tačiau, priklausomai nuo tinklo konfigūracijos, užpuolikas gali bandyti jį panaudoti autentifikavimo relay scenarijuje arba analizuoti neprisijungus. Pasekmės priklauso nuo naudotojo teisių, tinklo pasiekiamumo ir organizacijos NTLM apsaugų.
Kodėl 6,5 balo vis tiek reikalauja skubaus veiksmo?
„Microsoft“ pažeidžiamumą įvertino kaip vidutinio sunkumo (CVSS 6,5), tačiau riziką reikia vertinti ir pagal realų išnaudojimą. „Microsoft“ nurodė, kad išnaudojimas aptiktas, o CISA 2026 m. lapkričio 10 d. įtraukė CVE į žinomai išnaudojamų spragų katalogą. Todėl vien balas nėra pagrindas atidėti pataisą.
CISA KEV įrašas skirtas JAV federalinėms agentūroms privalomiems terminams, tačiau katalogas taip pat yra naudinga prioriteto nuoroda kitoms organizacijoms. Čia verslui svarbiausia: pataisa jau prieinama, o jos įdiegimas yra aiškiausia apsaugos priemonė.
Kam taikoma spraga?
Microsoft saugumo naujinimų sąraše CVE-2026-124194 priskiriama „Outlook“. Tarp nurodytų paveiktų produktų yra „Microsoft 365 Apps for enterprise“, „Office LTSC 2021“ ir „Office LTSC 2024“ 32 ir 64 bitų versijos. Tikslų paveiktų leidimų bei pataisytų versijų sąrašą tikrinkite MSRC įraše ir pagal savo „Office“ naujinimų kanalą. Nereikėtų spręsti vien pagal „Windows“ versiją ar vien pagal tai, kad kompiuteryje yra „Outlook“ piktograma.
| Leidimas / kanalas | 2026-11-10 pataisyta versija | Ką daryti |
|---|---|---|
| Microsoft 365 Apps – Current Channel | 2610, build 20527.20196 | Atnaujinti iki šios ar vėlesnės savo kanalo versijos. |
| Microsoft 365 Apps – Monthly Enterprise | 2610: 20527.20194; 2609: 20430.20264; 2608: 20326.20320 | Patikrinti pagal organizacijoje taikomą kanalo versiją. |
| Microsoft 365 Apps – Semi-Annual Enterprise | 2610: 20527.20192; 2609: 20430.20262; 2608: 20326.20318 | Patikrinti, kad naujinimas pritaikytas visiems įrenginiams. |
| Office LTSC 2024 | 16.0.17932.21140 | Įdiegti šią ar naujesnę pataisytą versiją. |
| Office LTSC 2021 | 16.0.14334.21048 | Įdiegti šią ar naujesnę pataisytą versiją. |
„Microsoft 365 Apps“ versijos skiriasi pagal diegimo kanalą, o vėlesni atnaujinimai gali turėti didesnį build numerį. „Office“ versiją rasite bet kurioje programoje: Failas → Paskyra → Apie „Outlook“ (ar kitą „Office“ programą). Atnaujinimus valdykite per „Office“ naujinimo kanalą arba organizacijos įrankius, o ne apsiribokite Windows Update patikra.
Ką daryti įmonei šiandien?
- Inventorizuokite „Office“ leidimus ir kanalus. Įtraukite darbuotojų kompiuterius, nuotolines darbo vietas ir įrenginius, kurie ilgai neprisijungė prie įmonės tinklo.
- Įdiekite lapkričio saugumo naujinimus. Patikrinkite faktinį įdiegtą „Office“ build numerį, o ne vien naujinimo užduoties būseną.
- Per tinklo ugniasienę blokuokite išeinantį SMB į internetą. „Microsoft“ nurodo blokuoti TCP 445 į išorę, išskyrus aiškiai pagrįstas išimtis. Tai mažina riziką, bet nepakeičia „Office“ pataisos.
- NTLM ribojimus diekite etapais. Pirmiausia įjunkite išeinančio NTLM auditą, peržiūrėkite įvykius ir priklausomybes, tada įvertinkite ribojimą bei išimtis. Staigus „Deny all“ nustatymas gali sutrikdyti senas programas ar paslaugas.
- Priminkite darbuotojams apie netikėtus .msg failus. Neprašytų laiško failų neatidarinėti, o siuntėją ir kontekstą patikrinti kitu kanalu. Persiųskite įtartiną priedą IT ar saugumo komandai pagal vidinę tvarką.
- Įvertinkite atvejus, kai failas galėjo būti atidarytas iki pataisos. Peržiūrėkite EDR ir ugniasienės telemetriją dėl netikėtų „Outlook“ inicijuotų išorinių SMB/NTLM ryšių. Jei kyla pagrįstas įtarimas, taikykite incidento reagavimo procedūrą, patikrinkite susijusių paskyrų aktyvumą ir spręskite dėl prisijungimo duomenų atnaujinimo.
Jei darbuotojas atidarė įtartiną laiško failą
Nedarykite prielaidos, kad vien slaptažodžio pakeitimas išsprendė visą incidentą. Saugumo komanda turėtų patikrinti, ar tuo metu buvo išeinančių NTLM/SMB ryšių, kokias teises turėjo naudotojas ir ar nematyti paskyros naudojimo iš neįprastų sistemų. Pagal tyrimo rezultatus gali reikėti nutraukti aktyvias sesijas, pakeisti slaptažodį, peržiūrėti privilegijas ar izoliuoti įrenginį.
Jei nėra požymių, kad failas atidarytas ar autentifikavimo duomenys išsiųsti, vieši šaltiniai nenurodo pagrindo visiems naudotojams masiškai keisti slaptažodžius. Tačiau reikia atnaujinti „Office“ ir elgtis pagal organizacijos saugumo komandą.
Trumpai
CVE-2026-124194 yra tikra „Outlook“ spraga, kuri buvo aktyviai išnaudojama ir pataisyta 2026 m. lapkričio „Office“ naujinimuose. Jos vertinimas 6,5 balo neturėtų užgožti išnaudojimo fakto. Atnaujinkite pačią „Office“ programą, patikrinkite build'us visuose įrenginiuose, o išeinančio SMB ir NTLM kontrolę naudokite kaip papildomą apsaugos sluoksnį.
Reikia patikrinti „Microsoft 365“ naujinimų ir NTLM nustatymus?
INsec gali padėti inventorizuoti „Office“ versijas, valdyti naujinimų diegimą, peržiūrėti išeinančio SMB/NTLM politiką ir sustiprinti darbo vietų apsaugą.
Aptarti Microsoft 365 saugumąŠaltiniai
- „Microsoft Security Response Center“: CVE-2026-124194 — pažeidžiamumo aprašymas, vertinimas ir gamintojo veiksmai.
- „Microsoft Office“ 2026 m. lapkričio 10 d. saugumo naujinimų leidimo pastabos — „Microsoft 365 Apps“ kanalų ir LTSC build numeriai; sąraše pateiktas CVE-2026-124194.
- CISA, 2026-11-10: CVE-2026-124194 įtraukimas į KEV katalogą — CISA nurodo, kad įrašas įtrauktas remiantis aktyvaus išnaudojimo įrodymais.
- „Microsoft Learn“: saugus SMB srautas — rekomendacija blokuoti išeinantį TCP 445 į internetą.
- „Microsoft Learn“: išeinančio NTLM auditas ir ribojimas — rekomenduojama pradėti nuo audito ir suderinamumo įvertinimo.
Informacija peržiūrėta 2026-11-12. Išnaudojimo detalių ir paveiktų organizacijų „Microsoft“ viešai neatskleidė šiame šaltinių rinkinyje.